Domain teelädchen.de kaufen?
Wir ziehen mit dem Projekt
teelädchen.de um.
Sind Sie am Kauf der Domain
teelädchen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain teelädchen.de kaufen?
Welche Sorten von Teeblättern eignen sich am besten für die Zubereitung von grünem Tee? Wo werden die besten Teeblätter angebaut und geerntet?
Für grünen Tee eignen sich vor allem die Sorten Camellia sinensis var. sinensis und Camellia sinensis var. assamica. Die besten Teeblätter für grünen Tee werden hauptsächlich in China, Japan und Indien angebaut und geerntet. Dort herrschen ideale klimatische Bedingungen und die Teepflanzen werden sorgfältig gepflegt, um hochwertige Blätter zu produzieren. **
Wie lange sollte ein Aufguss bei der Zubereitung von Tee mindestens ziehen, um das volle Aroma zu entfalten? Welche Kräuter eignen sich besonders gut für einen erfrischenden Aufguss?
Ein Aufguss sollte mindestens 3-5 Minuten ziehen, um das volle Aroma zu entfalten. Kräuter wie Pfefferminze, Zitronenmelisse und Ingwer eignen sich besonders gut für einen erfrischenden Aufguss. **

Ähnliche Suchbegriffe für Authentication
Top-Angebote
Produkte zum Begriff Authentication:
-
Antoniewicz, Heiko: Aromen - Das KochbuchAromen - Das Kochbuch , Kreativ kombinieren für neue Geschmackserlebnisse. Genial kochen mit Foodpairing , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 20210323, Produktform: Leinen, Autoren: Antoniewicz, Heiko, Seitenzahl/Blattzahl: 240, Abbildungen: Über 150 farbige Fotos, Keyword: Aroma; Aroma Bibel; Aroma Kochbuch; Aromaharmonie; Aromen; Aromen Buch; Aromen kombinieren; Aromenspiel; Außergewöhnliche Rezepte; Bitter; Dinner Idee; Flavour; Food Pairing; Food Pairing Buch; Food Pairing Rezepte; Foodpairing; GAD-Medaille; Gastronomische Akademie Deutschlands; Geruch; Geschenk zu Ostern; Geschmack Sinne; Geschmack schulen; Geschmacksthesaurus; Geschma¿cker; Grund-Kochbuch; Kitchen Impossible; Kochbuch; Kochen Wochenende; Kochen für Angeber; Kochen zum Angeben; Kombinationen; Kombinieren; Ostergeschenk; Ostergeschenk für Kinder; Rezepte; Sa¿ure; Standardwerk; Süß; Tasting; besonderer Geschmack; besonders kochen; für Ga¿ste; kreative Küche, Fachschema: Kochen / Prominente kochen, TV-Küche~Kochen / Fleisch, Geflügel, Wild~Kochen / Fisch, Meeresfrüchte~Gewürz - Gewürzkräuter~Kochen / Gewürze~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Gemüse, Obst~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: TV-, Starkoch-Kochbücher~Kochen mit Fisch und Meeresfrüchten~Kochen mit Kräutern und Gewürzen~Kochen mit Reis und Getreide~Kochen / Essen nach Zutaten: Obst und Gemüse~Kochen: Hauptgerichte~Kochen und Rezepte allgemein, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen mit Huhn und anderem Geflügel, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: DK Verlag Dorling Kindersley, Länge: 277, Breite: 216, Höhe: 25, Gewicht: 1204, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 254005829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESET Secure AuthenticationOptimaler Schutz Ihrer Daten dank mobilfunkbasierter Multi-Faktor-Authentifizierung Was ist Multi-Faktor-Authentifizierung? Die Multi-Faktor-Authentifizierung (MFA), oft auch als Zwei-Faktor-Authentifizierung (2FA) bezeichnet, ist eine starke Authentifizierungsmethode, bei der sich die Benutzer mit mehr als einem Element identifizieren müssen. Durch die Kombination eines statischen Passworts mit einem dynamischen zweiten Faktor wird das Risiko eines Datenverlusts stark reduziert. ESET Secure Authentication (ESA) bietet eine Grundlage für Unternehmen, um Compliance-Anforderungen zu erfüllen und proaktiv Datenschutzvorfälle zu verhindern. Mit ESA können Unternehmen jeder Größe MFA für gemeinsam genutzte Systeme (Windows-Logins und -Server, Microsoft-Cloud-Dienste wie Microsoft 365 oder OWA, SAML, FIDO, ADFS 3.0, VPN und RADIUS-basierte Dienste) problemlos implementieren. Die Lösung: ESET Secure Authentication Leistungsstarke, einfach einzurichtende Multi-Faktor-Authentifizierung für Unternehmen jeder Größe. Die Unternehmen genießen folgende Vorteile: Vorbeugung von Datenschutzvorfällen. Erfüllung von Compliance-Anforderungen Zentralisierte Steuerung über den Browser Kann über das Mobiltelefon oder vorhandene HW-Token betrieben werden Zwei-Faktor-Authentifizierung leicht gemacht Die Authentifizierung ist einfach: Bestätigen Sie einfach den Code über Ihr Mobiltelefon. Funktioniert auf iOS- und Android-Smartphones und für alle Plattformen und Dienste. Cloud-Unterstützung Neben dem Schutz lokaler Anwendungen kann ESET Secure Authentication auch zum Schutz von Web- und Cloud-Diensten wie Microsoft Office 365, Google Apps, Dropbox und vielen anderen verwendet werden, indem das ADFS 3.0- oder SAML-Protokoll integriert wird. Verschiedene Authentifizierungsmethoden ESET Secure Authentication unterstützt Push-Benachrichtigungen, die Bereitstellung von Einmalpasswörtern über die mobile Client-Anwendung, SMS oder vorhandene Hardware-Tokens sowie FIDO-basierte Sticks und benutzerdefinierte Methoden. Anwendungsbeispiele PROBLEM Es ist nicht ungewöhnlich, dass Mitarbeiter dieselben Passwörter für verschiedene Anwendungen und Websites verwenden. Ein hohes Sicherheitsrisiko für Unternehmen. LÖSUNG Sichern Sie den Zugriff auf Unternehmensressourcen mit Zwei-Faktor-Authentifizierung weiter ab. Durch den Einsatz der Multi-Faktor-Authentifizierung sind unsichere oder gestohlene Passwörter kein Problem mehr. ESET Secure Authentication Feautures Remote Management ESET Secure Authentication verwendet eine speziell entwickelte Verwaltungskonsole, die über einen Webbrowser zugänglich ist. Sie können sich für die Integration mit Active Directory entscheiden, aber Sie können die Lösung auch in Umgebungen ohne Active Directory verwenden. Nach der Installation sind keine zusätzlichen Schulungen oder professionellen Dienstleistungen erforderlich, um ESET Secure Authentication zu konfigurieren und einzusetzen. Setup in nur 10 Minuten Wir haben die Lösung so konzipiert, dass sie auch in kleinen Unternehmen ohne interne IT-Abteilung einfach zu installieren und einzusetzen ist. Unabhängig von der Größe Ihres Unternehmens nimmt die Installation von ESET Secure Authentication dank der Möglichkeit, mehrere Benutzer gleichzeitig zu konfigurieren, nur wenig Zeit in Anspruch. Keine zusätzliche Hardware erforderlich Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Sobald die 10 MB große Anwendung auf Ihrem Server installiert ist, können Sie sie sofort einsetzen. Kompatibilität mit allen gängigen Smartphones Ihre Mitarbeiter können weiterhin die Smartphones verwenden, die sie bereits benutzen. Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Wir unterstützen auch Hardware-Tasten, aber das ist optional. Einschließlich SDK und API Wir bieten sowohl ein SDK als auch eine API zur Anpassung der Funktionalität. So können Unternehmen die ESET Secure Authentication ihren Bedürfnissen entsprechend erweitern und auf ihre eigenen Anwendungen oder Webservices ausdehnen. Push-Authentifizierung Bequeme Authentifizierung ohne Eingabe eines Einmal-Passworts durch Bestätigung per Push-Benachrichtigung. Funktioniert auf iOS- und Android-Smartphones. Mit ESET Secure Authentication schützen Sie: VPN-Zugänge zu Ihrem Unternehmen Remote Desktop Protocol (RDP) Zusätzliche Authentifizierung für Desktop-Logins (Anmeldung beim Betriebssystem) Web-/Cloud-Dienste via Microsoft ADFS 3.0, z.B. Office 365 Online Web App (OWA) Microsoft Web Apps VMware Horizon View RADIUS-based services Exchange Control Panel & Exchange Administrator Center Unterstützte VPNs Barracuda Cisco ASA Citrix Access Gateway Citrix NetScaler ...22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
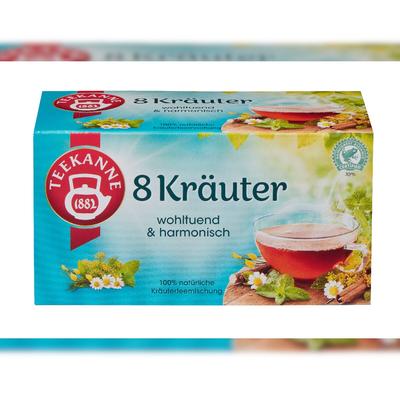
Teekanne Kräutertee 8 Kräuter 20 Teebeutel (40g)Mit dem 8-Kräuter-Tee von TEEKANNE fühlst Du Dich fast so, als ob Du selbst durch einen duftenden Kräutergarten spazieren würdest. Diese Kräuterteemischung besteht unter anderem aus Fenchel, Kamille und Pfefferminze – ein herrlicher Genuss, der Dich...1,98 €*Versand: 6,28 €Sichere Weiterleitung zum Anbieter


-
Wie lange sollte man Teeblätter ziehen lassen, um den perfekten Aufguss zu erhalten? Welche Sorten von Tees eignen sich am besten für die Zubereitung von Aufgüssen?
Die Ziehzeit hängt von der Teesorte ab, aber im Allgemeinen sollte grüner Tee 2-3 Minuten, schwarzer Tee 3-5 Minuten und Kräutertee 5-7 Minuten ziehen. Für den perfekten Aufguss eignen sich lose Teeblätter am besten, da sie sich besser entfalten können. Grüner und weißer Tee sind besonders gut für Aufgüsse geeignet, da sie zarte Aromen haben, die durch kurze Ziehzeiten am besten zur Geltung kommen. **
-
Wie bereitet man einen klassischen Tee-Aufguss richtig zu? Welche Kräuter eignen sich am besten für einen aromatischen Aufguss?
Um einen klassischen Tee-Aufguss zuzubereiten, sollte man zuerst das Wasser aufkochen, den Tee in eine Teekanne geben und das heiße Wasser darüber gießen. Anschließend den Tee ziehen lassen und je nach Sorte 3-5 Minuten ziehen lassen. Für einen aromatischen Aufguss eignen sich Kräuter wie Minze, Zitronenmelisse, Lavendel oder Ingwer besonders gut. **
-
Was ist die Bedeutung des Fehlers "authentication token manipulation error" bei der Verwendung von "arch chroot chpasswd"?
Der Fehler "authentication token manipulation error" tritt auf, wenn es Probleme mit der Authentifizierung beim Ändern des Passworts mit dem Befehl "arch chroot chpasswd" gibt. Dies kann verschiedene Ursachen haben, wie z.B. falsche Berechtigungen auf den Passwortdateien oder ein ungültiges Passwortformat. Es ist wichtig, sicherzustellen, dass alle erforderlichen Berechtigungen korrekt gesetzt sind und dass das neue Passwort den Anforderungen entspricht. **
-
Was sind die verschiedenen Methoden der Authentication und wie werden sie in der heutigen digitalen Welt eingesetzt?
Die verschiedenen Methoden der Authentifizierung umfassen Passwörter, biometrische Daten wie Fingerabdrücke und Gesichtserkennung sowie Zwei-Faktor-Authentifizierung. Diese Methoden werden in der heutigen digitalen Welt eingesetzt, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Kombination mehrerer Authentifizierungsmethoden wird die Sicherheit erhöht und das Risiko von unbefugtem Zugriff minimiert. **


Wie lange sollte man einen Teebeutel ziehen lassen, um den optimalen Aufguss zu erhalten? Welche Kräuter eignen sich besonders gut für einen aromatischen Aufguss?
Die optimale Ziehzeit für Tee hängt von der Teesorte ab, aber in der Regel liegt sie zwischen 3-5 Minuten. Kräuter wie Minze, Kamille und Lavendel eignen sich besonders gut für einen aromatischen Aufguss. **
Kann man handelsüblichen Tee, zum Beispiel von der Marke Teekanne, aus dem Teebeutel schneiden und verdampfen/vaporisieren?
Es wird nicht empfohlen, handelsüblichen Tee aus dem Teebeutel zu schneiden und zu verdampfen. Teebeutel enthalten normalerweise andere Bestandteile wie Papier, Klebstoffe oder Kunststoffe, die beim Verdampfen schädliche Dämpfe oder Partikel freisetzen könnten. Wenn du Tee verdampfen möchtest, ist es am besten, speziell dafür hergestellte Teekräuter oder -blätter zu verwenden. **
Top-Angebote
Produkte zum Begriff Authentication:
-
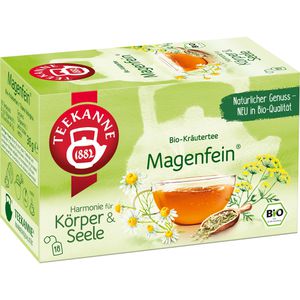
Teekanne Tee Magenfein, BIO, Kräuter- & Rooibostee, 36 g, 18 TeebeutelKräuterteemischung mit harmonischer Rotbusch-Note Mit Kamille, Fenchel und Anis Einzeln verpackte Aufgussbeutel mit hochwertiger Aromaschutzumhüllung Min. 5 Minuten in 100°C heißem Wasser ziehen lassen Helle Aufgussfarbe Merkmale: Teesorte: Kräutertee, Rooibostee Darreichungsform: Beutel Verpackungsart: Schachtel Aufgussart: heiß Zertifizierung: Bio Verpackung: Kleinpackung Lebensmittelinformationen: Besonderheit: Bio Inhalt: 36g, Zutaten: Rotbusch*, Anis*, Kamille (16%)*, Fenchel (13%)*, Krauseminze*, Kümmel (10%)*, Pfefferminze* *aus kontrolliert biologischer Landwirtschaft. Aufbewahrungshinweise: Vor Wärme geschützt und trocken lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Teekanne GmbH & Co.KG, D-40526 Düsseldorf3,08 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Teekanne Kräutertee 8 Kräuter 20 Teebeutel (40g)Mit dem 8-Kräuter-Tee von TEEKANNE fühlst Du Dich fast so, als ob Du selbst durch einen duftenden Kräutergarten spazieren würdest. Diese Kräuterteemischung besteht unter anderem aus Fenchel, Kamille und Pfefferminze – ein herrlicher Genuss, der Dich mit seinen Geruchs- und Geschmacksnoten überzeugen wird.1,98 €*Versand: 6,28 €Sichere Weiterleitung zum Anbieter
-
Antoniewicz, Heiko: Aromen - Das KochbuchAromen - Das Kochbuch , Kreativ kombinieren für neue Geschmackserlebnisse. Genial kochen mit Foodpairing , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 20210323, Produktform: Leinen, Autoren: Antoniewicz, Heiko, Seitenzahl/Blattzahl: 240, Abbildungen: Über 150 farbige Fotos, Keyword: Aroma; Aroma Bibel; Aroma Kochbuch; Aromaharmonie; Aromen; Aromen Buch; Aromen kombinieren; Aromenspiel; Außergewöhnliche Rezepte; Bitter; Dinner Idee; Flavour; Food Pairing; Food Pairing Buch; Food Pairing Rezepte; Foodpairing; GAD-Medaille; Gastronomische Akademie Deutschlands; Geruch; Geschenk zu Ostern; Geschmack Sinne; Geschmack schulen; Geschmacksthesaurus; Geschma¿cker; Grund-Kochbuch; Kitchen Impossible; Kochbuch; Kochen Wochenende; Kochen für Angeber; Kochen zum Angeben; Kombinationen; Kombinieren; Ostergeschenk; Ostergeschenk für Kinder; Rezepte; Sa¿ure; Standardwerk; Süß; Tasting; besonderer Geschmack; besonders kochen; für Ga¿ste; kreative Küche, Fachschema: Kochen / Prominente kochen, TV-Küche~Kochen / Fleisch, Geflügel, Wild~Kochen / Fisch, Meeresfrüchte~Gewürz - Gewürzkräuter~Kochen / Gewürze~Kochen / Biologisch, alternativ, Trennkost, Vollwertkost~Kochen / Gemüse, Obst~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept)~Gourmet~Kochen / Feinschmecker, Kulturgeschichte, Lebensart~Kochen / Allgemeines Kochbuch, Grundwissen, Fachkategorie: TV-, Starkoch-Kochbücher~Kochen mit Fisch und Meeresfrüchten~Kochen mit Kräutern und Gewürzen~Kochen mit Reis und Getreide~Kochen / Essen nach Zutaten: Obst und Gemüse~Kochen: Hauptgerichte~Kochen und Rezepte allgemein, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: Kochen mit Huhn und anderem Geflügel, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: DK Verlag Dorling Kindersley, Länge: 277, Breite: 216, Höhe: 25, Gewicht: 1204, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0014, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 254005829,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Sorten von Teeblättern eignen sich am besten für die Zubereitung von grünem Tee? Wo werden die besten Teeblätter angebaut und geerntet?
Für grünen Tee eignen sich vor allem die Sorten Camellia sinensis var. sinensis und Camellia sinensis var. assamica. Die besten Teeblätter für grünen Tee werden hauptsächlich in China, Japan und Indien angebaut und geerntet. Dort herrschen ideale klimatische Bedingungen und die Teepflanzen werden sorgfältig gepflegt, um hochwertige Blätter zu produzieren. **
-
Wie lange sollte ein Aufguss bei der Zubereitung von Tee mindestens ziehen, um das volle Aroma zu entfalten? Welche Kräuter eignen sich besonders gut für einen erfrischenden Aufguss?
Ein Aufguss sollte mindestens 3-5 Minuten ziehen, um das volle Aroma zu entfalten. Kräuter wie Pfefferminze, Zitronenmelisse und Ingwer eignen sich besonders gut für einen erfrischenden Aufguss. **
-
Wie lange sollte man Teeblätter ziehen lassen, um den perfekten Aufguss zu erhalten? Welche Sorten von Tees eignen sich am besten für die Zubereitung von Aufgüssen?
Die Ziehzeit hängt von der Teesorte ab, aber im Allgemeinen sollte grüner Tee 2-3 Minuten, schwarzer Tee 3-5 Minuten und Kräutertee 5-7 Minuten ziehen. Für den perfekten Aufguss eignen sich lose Teeblätter am besten, da sie sich besser entfalten können. Grüner und weißer Tee sind besonders gut für Aufgüsse geeignet, da sie zarte Aromen haben, die durch kurze Ziehzeiten am besten zur Geltung kommen. **
-
Wie bereitet man einen klassischen Tee-Aufguss richtig zu? Welche Kräuter eignen sich am besten für einen aromatischen Aufguss?
Um einen klassischen Tee-Aufguss zuzubereiten, sollte man zuerst das Wasser aufkochen, den Tee in eine Teekanne geben und das heiße Wasser darüber gießen. Anschließend den Tee ziehen lassen und je nach Sorte 3-5 Minuten ziehen lassen. Für einen aromatischen Aufguss eignen sich Kräuter wie Minze, Zitronenmelisse, Lavendel oder Ingwer besonders gut. **
Ähnliche Suchbegriffe für Authentication
-
ESET Secure AuthenticationOptimaler Schutz Ihrer Daten dank mobilfunkbasierter Multi-Faktor-Authentifizierung Was ist Multi-Faktor-Authentifizierung? Die Multi-Faktor-Authentifizierung (MFA), oft auch als Zwei-Faktor-Authentifizierung (2FA) bezeichnet, ist eine starke Authentifizierungsmethode, bei der sich die Benutzer mit mehr als einem Element identifizieren müssen. Durch die Kombination eines statischen Passworts mit einem dynamischen zweiten Faktor wird das Risiko eines Datenverlusts stark reduziert. ESET Secure Authentication (ESA) bietet eine Grundlage für Unternehmen, um Compliance-Anforderungen zu erfüllen und proaktiv Datenschutzvorfälle zu verhindern. Mit ESA können Unternehmen jeder Größe MFA für gemeinsam genutzte Systeme (Windows-Logins und -Server, Microsoft-Cloud-Dienste wie Microsoft 365 oder OWA, SAML, FIDO, ADFS 3.0, VPN und RADIUS-basierte Dienste) problemlos implementieren. Die Lösung: ESET Secure Authentication Leistungsstarke, einfach einzurichtende Multi-Faktor-Authentifizierung für Unternehmen jeder Größe. Die Unternehmen genießen folgende Vorteile: Vorbeugung von Datenschutzvorfällen. Erfüllung von Compliance-Anforderungen Zentralisierte Steuerung über den Browser Kann über das Mobiltelefon oder vorhandene HW-Token betrieben werden Zwei-Faktor-Authentifizierung leicht gemacht Die Authentifizierung ist einfach: Bestätigen Sie einfach den Code über Ihr Mobiltelefon. Funktioniert auf iOS- und Android-Smartphones und für alle Plattformen und Dienste. Cloud-Unterstützung Neben dem Schutz lokaler Anwendungen kann ESET Secure Authentication auch zum Schutz von Web- und Cloud-Diensten wie Microsoft Office 365, Google Apps, Dropbox und vielen anderen verwendet werden, indem das ADFS 3.0- oder SAML-Protokoll integriert wird. Verschiedene Authentifizierungsmethoden ESET Secure Authentication unterstützt Push-Benachrichtigungen, die Bereitstellung von Einmalpasswörtern über die mobile Client-Anwendung, SMS oder vorhandene Hardware-Tokens sowie FIDO-basierte Sticks und benutzerdefinierte Methoden. Anwendungsbeispiele PROBLEM Es ist nicht ungewöhnlich, dass Mitarbeiter dieselben Passwörter für verschiedene Anwendungen und Websites verwenden. Ein hohes Sicherheitsrisiko für Unternehmen. LÖSUNG Sichern Sie den Zugriff auf Unternehmensressourcen mit Zwei-Faktor-Authentifizierung weiter ab. Durch den Einsatz der Multi-Faktor-Authentifizierung sind unsichere oder gestohlene Passwörter kein Problem mehr. ESET Secure Authentication Feautures Remote Management ESET Secure Authentication verwendet eine speziell entwickelte Verwaltungskonsole, die über einen Webbrowser zugänglich ist. Sie können sich für die Integration mit Active Directory entscheiden, aber Sie können die Lösung auch in Umgebungen ohne Active Directory verwenden. Nach der Installation sind keine zusätzlichen Schulungen oder professionellen Dienstleistungen erforderlich, um ESET Secure Authentication zu konfigurieren und einzusetzen. Setup in nur 10 Minuten Wir haben die Lösung so konzipiert, dass sie auch in kleinen Unternehmen ohne interne IT-Abteilung einfach zu installieren und einzusetzen ist. Unabhängig von der Größe Ihres Unternehmens nimmt die Installation von ESET Secure Authentication dank der Möglichkeit, mehrere Benutzer gleichzeitig zu konfigurieren, nur wenig Zeit in Anspruch. Keine zusätzliche Hardware erforderlich Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Sobald die 10 MB große Anwendung auf Ihrem Server installiert ist, können Sie sie sofort einsetzen. Kompatibilität mit allen gängigen Smartphones Ihre Mitarbeiter können weiterhin die Smartphones verwenden, die sie bereits benutzen. Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Wir unterstützen auch Hardware-Tasten, aber das ist optional. Einschließlich SDK und API Wir bieten sowohl ein SDK als auch eine API zur Anpassung der Funktionalität. So können Unternehmen die ESET Secure Authentication ihren Bedürfnissen entsprechend erweitern und auf ihre eigenen Anwendungen oder Webservices ausdehnen. Push-Authentifizierung Bequeme Authentifizierung ohne Eingabe eines Einmal-Passworts durch Bestätigung per Push-Benachrichtigung. Funktioniert auf iOS- und Android-Smartphones. Mit ESET Secure Authentication schützen Sie: VPN-Zugänge zu Ihrem Unternehmen Remote Desktop Protocol (RDP) Zusätzliche Authentifizierung für Desktop-Logins (Anmeldung beim Betriebssystem) Web-/Cloud-Dienste via Microsoft ADFS 3.0, z.B. Office 365 Online Web App (OWA) Microsoft Web Apps VMware Horizon View RADIUS-based services Exchange Control Panel & Exchange Administrator Center Unterstützte VPNs Barracuda Cisco ASA Citrix Access Gateway Citrix NetScaler ...22,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Teekanne Kräutertee 8 Kräuter 20 Teebeutel (40g)Mit dem 8-Kräuter-Tee von TEEKANNE fühlst Du Dich fast so, als ob Du selbst durch einen duftenden Kräutergarten spazieren würdest. Diese Kräuterteemischung besteht unter anderem aus Fenchel, Kamille und Pfefferminze – ein herrlicher Genuss, der Dich...1,98 €*Versand: 6,28 €Sichere Weiterleitung zum Anbieter
-
ESET Secure AuthenticationOptimaler Schutz Ihrer Daten dank mobilfunkbasierter Multi-Faktor-Authentifizierung Was ist Multi-Faktor-Authentifizierung? Die Multi-Faktor-Authentifizierung (MFA), oft auch als Zwei-Faktor-Authentifizierung (2FA) bezeichnet, ist eine starke Authentifizierungsmethode, bei der sich die Benutzer mit mehr als einem Element identifizieren müssen. Durch die Kombination eines statischen Passworts mit einem dynamischen zweiten Faktor wird das Risiko eines Datenverlusts stark reduziert. ESET Secure Authentication (ESA) bietet eine Grundlage für Unternehmen, um Compliance-Anforderungen zu erfüllen und proaktiv Datenschutzvorfälle zu verhindern. Mit ESA können Unternehmen jeder Größe MFA für gemeinsam genutzte Systeme (Windows-Logins und -Server, Microsoft-Cloud-Dienste wie Microsoft 365 oder OWA, SAML, FIDO, ADFS 3.0, VPN und RADIUS-basierte Dienste) problemlos implementieren. Die Lösung: ESET Secure Authentication Leistungsstarke, einfach einzurichtende Multi-Faktor-Authentifizierung für Unternehmen jeder Größe. Die Unternehmen genießen folgende Vorteile: Vorbeugung von Datenschutzvorfällen. Erfüllung von Compliance-Anforderungen Zentralisierte Steuerung über den Browser Kann über das Mobiltelefon oder vorhandene HW-Token betrieben werden Zwei-Faktor-Authentifizierung leicht gemacht Die Authentifizierung ist einfach: Bestätigen Sie einfach den Code über Ihr Mobiltelefon. Funktioniert auf iOS- und Android-Smartphones und für alle Plattformen und Dienste. Cloud-Unterstützung Neben dem Schutz lokaler Anwendungen kann ESET Secure Authentication auch zum Schutz von Web- und Cloud-Diensten wie Microsoft Office 365, Google Apps, Dropbox und vielen anderen verwendet werden, indem das ADFS 3.0- oder SAML-Protokoll integriert wird. Verschiedene Authentifizierungsmethoden ESET Secure Authentication unterstützt Push-Benachrichtigungen, die Bereitstellung von Einmalpasswörtern über die mobile Client-Anwendung, SMS oder vorhandene Hardware-Tokens sowie FIDO-basierte Sticks und benutzerdefinierte Methoden. Anwendungsbeispiele PROBLEM Es ist nicht ungewöhnlich, dass Mitarbeiter dieselben Passwörter für verschiedene Anwendungen und Websites verwenden. Ein hohes Sicherheitsrisiko für Unternehmen. LÖSUNG Sichern Sie den Zugriff auf Unternehmensressourcen mit Zwei-Faktor-Authentifizierung weiter ab. Durch den Einsatz der Multi-Faktor-Authentifizierung sind unsichere oder gestohlene Passwörter kein Problem mehr. ESET Secure Authentication Feautures Remote Management ESET Secure Authentication verwendet eine speziell entwickelte Verwaltungskonsole, die über einen Webbrowser zugänglich ist. Sie können sich für die Integration mit Active Directory entscheiden, aber Sie können die Lösung auch in Umgebungen ohne Active Directory verwenden. Nach der Installation sind keine zusätzlichen Schulungen oder professionellen Dienstleistungen erforderlich, um ESET Secure Authentication zu konfigurieren und einzusetzen. Setup in nur 10 Minuten Wir haben die Lösung so konzipiert, dass sie auch in kleinen Unternehmen ohne interne IT-Abteilung einfach zu installieren und einzusetzen ist. Unabhängig von der Größe Ihres Unternehmens nimmt die Installation von ESET Secure Authentication dank der Möglichkeit, mehrere Benutzer gleichzeitig zu konfigurieren, nur wenig Zeit in Anspruch. Keine zusätzliche Hardware erforderlich Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Sobald die 10 MB große Anwendung auf Ihrem Server installiert ist, können Sie sie sofort einsetzen. Kompatibilität mit allen gängigen Smartphones Ihre Mitarbeiter können weiterhin die Smartphones verwenden, die sie bereits benutzen. Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Wir unterstützen auch Hardware-Tasten, aber das ist optional. Einschließlich SDK und API Wir bieten sowohl ein SDK als auch eine API zur Anpassung der Funktionalität. So können Unternehmen die ESET Secure Authentication ihren Bedürfnissen entsprechend erweitern und auf ihre eigenen Anwendungen oder Webservices ausdehnen. Push-Authentifizierung Bequeme Authentifizierung ohne Eingabe eines Einmal-Passworts durch Bestätigung per Push-Benachrichtigung. Funktioniert auf iOS- und Android-Smartphones. Mit ESET Secure Authentication schützen Sie: VPN-Zugänge zu Ihrem Unternehmen Remote Desktop Protocol (RDP) Zusätzliche Authentifizierung für Desktop-Logins (Anmeldung beim Betriebssystem) Web-/Cloud-Dienste via Microsoft ADFS 3.0, z.B. Office 365 Online Web App (OWA) Microsoft Web Apps VMware Horizon View RADIUS-based services Exchange Control Panel & Exchange Administrator Center Unterstützte VPNs Barracuda Cisco ASA Citrix Access Gateway Citrix NetScaler ...45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ESET Secure AuthenticationOptimaler Schutz Ihrer Daten dank mobilfunkbasierter Multi-Faktor-Authentifizierung Was ist Multi-Faktor-Authentifizierung? Die Multi-Faktor-Authentifizierung (MFA), oft auch als Zwei-Faktor-Authentifizierung (2FA) bezeichnet, ist eine starke Authentifizierungsmethode, bei der sich die Benutzer mit mehr als einem Element identifizieren müssen. Durch die Kombination eines statischen Passworts mit einem dynamischen zweiten Faktor wird das Risiko eines Datenverlusts stark reduziert. ESET Secure Authentication (ESA) bietet eine Grundlage für Unternehmen, um Compliance-Anforderungen zu erfüllen und proaktiv Datenschutzvorfälle zu verhindern. Mit ESA können Unternehmen jeder Größe MFA für gemeinsam genutzte Systeme (Windows-Logins und -Server, Microsoft-Cloud-Dienste wie Microsoft 365 oder OWA, SAML, FIDO, ADFS 3.0, VPN und RADIUS-basierte Dienste) problemlos implementieren. Die Lösung: ESET Secure Authentication Leistungsstarke, einfach einzurichtende Multi-Faktor-Authentifizierung für Unternehmen jeder Größe. Die Unternehmen genießen folgende Vorteile: Vorbeugung von Datenschutzvorfällen. Erfüllung von Compliance-Anforderungen Zentralisierte Steuerung über den Browser Kann über das Mobiltelefon oder vorhandene HW-Token betrieben werden Zwei-Faktor-Authentifizierung leicht gemacht Die Authentifizierung ist einfach: Bestätigen Sie einfach den Code über Ihr Mobiltelefon. Funktioniert auf iOS- und Android-Smartphones und für alle Plattformen und Dienste. Cloud-Unterstützung Neben dem Schutz lokaler Anwendungen kann ESET Secure Authentication auch zum Schutz von Web- und Cloud-Diensten wie Microsoft Office 365, Google Apps, Dropbox und vielen anderen verwendet werden, indem das ADFS 3.0- oder SAML-Protokoll integriert wird. Verschiedene Authentifizierungsmethoden ESET Secure Authentication unterstützt Push-Benachrichtigungen, die Bereitstellung von Einmalpasswörtern über die mobile Client-Anwendung, SMS oder vorhandene Hardware-Tokens sowie FIDO-basierte Sticks und benutzerdefinierte Methoden. Anwendungsbeispiele PROBLEM Es ist nicht ungewöhnlich, dass Mitarbeiter dieselben Passwörter für verschiedene Anwendungen und Websites verwenden. Ein hohes Sicherheitsrisiko für Unternehmen. LÖSUNG Sichern Sie den Zugriff auf Unternehmensressourcen mit Zwei-Faktor-Authentifizierung weiter ab. Durch den Einsatz der Multi-Faktor-Authentifizierung sind unsichere oder gestohlene Passwörter kein Problem mehr. ESET Secure Authentication Feautures Remote Management ESET Secure Authentication verwendet eine speziell entwickelte Verwaltungskonsole, die über einen Webbrowser zugänglich ist. Sie können sich für die Integration mit Active Directory entscheiden, aber Sie können die Lösung auch in Umgebungen ohne Active Directory verwenden. Nach der Installation sind keine zusätzlichen Schulungen oder professionellen Dienstleistungen erforderlich, um ESET Secure Authentication zu konfigurieren und einzusetzen. Setup in nur 10 Minuten Wir haben die Lösung so konzipiert, dass sie auch in kleinen Unternehmen ohne interne IT-Abteilung einfach zu installieren und einzusetzen ist. Unabhängig von der Größe Ihres Unternehmens nimmt die Installation von ESET Secure Authentication dank der Möglichkeit, mehrere Benutzer gleichzeitig zu konfigurieren, nur wenig Zeit in Anspruch. Keine zusätzliche Hardware erforderlich Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Sobald die 10 MB große Anwendung auf Ihrem Server installiert ist, können Sie sie sofort einsetzen. Kompatibilität mit allen gängigen Smartphones Ihre Mitarbeiter können weiterhin die Smartphones verwenden, die sie bereits benutzen. Für ESET Secure Authentication ist keine zusätzliche Hardware erforderlich. Wir unterstützen auch Hardware-Tasten, aber das ist optional. Einschließlich SDK und API Wir bieten sowohl ein SDK als auch eine API zur Anpassung der Funktionalität. So können Unternehmen die ESET Secure Authentication ihren Bedürfnissen entsprechend erweitern und auf ihre eigenen Anwendungen oder Webservices ausdehnen. Push-Authentifizierung Bequeme Authentifizierung ohne Eingabe eines Einmal-Passworts durch Bestätigung per Push-Benachrichtigung. Funktioniert auf iOS- und Android-Smartphones. Mit ESET Secure Authentication schützen Sie: VPN-Zugänge zu Ihrem Unternehmen Remote Desktop Protocol (RDP) Zusätzliche Authentifizierung für Desktop-Logins (Anmeldung beim Betriebssystem) Web-/Cloud-Dienste via Microsoft ADFS 3.0, z.B. Office 365 Online Web App (OWA) Microsoft Web Apps VMware Horizon View RADIUS-based services Exchange Control Panel & Exchange Administrator Center Unterstützte VPNs Barracuda Cisco ASA Citrix Access Gateway Citrix NetScaler ...70,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Bedeutung des Fehlers "authentication token manipulation error" bei der Verwendung von "arch chroot chpasswd"?
Der Fehler "authentication token manipulation error" tritt auf, wenn es Probleme mit der Authentifizierung beim Ändern des Passworts mit dem Befehl "arch chroot chpasswd" gibt. Dies kann verschiedene Ursachen haben, wie z.B. falsche Berechtigungen auf den Passwortdateien oder ein ungültiges Passwortformat. Es ist wichtig, sicherzustellen, dass alle erforderlichen Berechtigungen korrekt gesetzt sind und dass das neue Passwort den Anforderungen entspricht. **
-
Was sind die verschiedenen Methoden der Authentication und wie werden sie in der heutigen digitalen Welt eingesetzt?
Die verschiedenen Methoden der Authentifizierung umfassen Passwörter, biometrische Daten wie Fingerabdrücke und Gesichtserkennung sowie Zwei-Faktor-Authentifizierung. Diese Methoden werden in der heutigen digitalen Welt eingesetzt, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten und Systeme zugreifen können. Durch die Kombination mehrerer Authentifizierungsmethoden wird die Sicherheit erhöht und das Risiko von unbefugtem Zugriff minimiert. **
-
Wie lange sollte man einen Teebeutel ziehen lassen, um den optimalen Aufguss zu erhalten? Welche Kräuter eignen sich besonders gut für einen aromatischen Aufguss?
Die optimale Ziehzeit für Tee hängt von der Teesorte ab, aber in der Regel liegt sie zwischen 3-5 Minuten. Kräuter wie Minze, Kamille und Lavendel eignen sich besonders gut für einen aromatischen Aufguss. **
-
Kann man handelsüblichen Tee, zum Beispiel von der Marke Teekanne, aus dem Teebeutel schneiden und verdampfen/vaporisieren?
Es wird nicht empfohlen, handelsüblichen Tee aus dem Teebeutel zu schneiden und zu verdampfen. Teebeutel enthalten normalerweise andere Bestandteile wie Papier, Klebstoffe oder Kunststoffe, die beim Verdampfen schädliche Dämpfe oder Partikel freisetzen könnten. Wenn du Tee verdampfen möchtest, ist es am besten, speziell dafür hergestellte Teekräuter oder -blätter zu verwenden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.